



Để cài OpenClaw trên VPS bằng Docker, bạn cần một VPS Ubuntu có quyền root hoặc sudo: cài Docker và Docker Compose, tải mã nguồn OpenClaw từ GitHub, chạy ./scripts/docker/setup.sh để nhập API key và kết nối Telegram, rồi đăng nhập Control UI bằng Gateway token. Cuối bài có cách xử lý lỗi “origin not allowed” khi mở Control UI và các lưu ý khi chạy thật.
Bạn đang có sẵn một chiếc VPS và muốn cài đặt OpenClaw trên đó cho an toàn thay vì cài trên máy tính cá nhân? Bài viết dưới đây hướng dẫn cài đặt OpenClaw trên VPS bằng Docker một cách chi tiết, giúp thiết lập hệ thống nhanh chóng và ổn định. Đây cũng là bài đầu mối của nhóm hướng dẫn cài đặt, VPS và vận hành OpenClaw; mục lục các bài nằm ở cuối trang.
Các yêu cầu cần chuẩn bị trước khi cài đặt
Để quá trình triển khai OpenClaw diễn ra suôn sẻ và hệ thống vận hành ổn định trong thời gian dài, máy chủ VPS cần đáp ứng các tiêu chí kỹ thuật dưới đây:
- Hệ điều hành: Yêu cầu máy chủ sử dụng môi trường Linux. Phiên bản hoạt động tương thích hiện nay là Ubuntu 22.04 hoặc Ubuntu 24.04.
- Quyền truy cập: Đảm bảo tài khoản đăng nhập có quyền quản trị viên cao nhất, bao gồm quyền root hoặc sudo, nhằm cho phép thực thi các lệnh cài đặt cấp hệ thống một cách trơn tru.
- Môi trường phần mềm: Cần cài đặt sẵn nền tảng Docker và công cụ Docker Compose trên máy chủ. Đây là điều kiện để đóng gói và vận hành toàn bộ mã nguồn OpenClaw an toàn, độc lập.
- Bộ nhớ trong RAM: Máy chủ cần trang bị tối thiểu 2GB RAM để khởi động dịch vụ. Tuy nhiên, mức cấu hình được khuyến nghị là 4GB RAM trở lên nhằm đảm bảo tốc độ phản hồi nhanh chóng khi AI phải xử lý nhiều tác vụ cùng lúc.
- Không gian lưu trữ: Dung lượng ổ cứng trống tối thiểu phải đạt 10GB. Không gian này sẽ được hệ thống sử dụng để lưu trữ các Docker image, dữ liệu ứng dụng cũng như nhật ký hoạt động hàng ngày.
- Khóa API kết nối AI: Cần chuẩn bị sẵn khóa API đang trong trạng thái kích hoạt từ các nhà cung cấp mô hình ngôn ngữ lớn như Anthropic hoặc OpenAI. Đảm bảo tài khoản của nền tảng cung cấp API đã được thiết lập thông tin thanh toán hợp lệ.
Cập nhật 10/2026: tài liệu OpenClaw không công bố RAM tối thiểu; mức 2GB/4GB ở trên là kinh nghiệm thực tế. Nếu script build image ngay trên VPS, docs yêu cầu ít nhất 6GB RAM; VPS nhỏ hơn nên dùng image dựng sẵn (xem bước 2). Chi tiết theo từng kiểu dùng: cấu hình tối thiểu để chạy OpenClaw trên VPS.
Hướng dẫn các bước cài đặt OpenClaw trên VPS bằng Docker
Trước khi bắt đầu, bạn có thể tham khảo hướng dẫn: cách kết nối VPS qua SSH.
Bước 1: Cập nhật hệ thống và cài đặt môi trường Docker
Đầu tiên, cần làm mới danh sách các gói phần mềm và cài đặt những công cụ hỗ trợ cần thiết. Truy cập vào VPS qua SSH và chạy tuần tự các lệnh sau:
sudo apt update && sudo apt upgrade -y
sudo apt install ca-certificates curl gnupg lsb-release git -y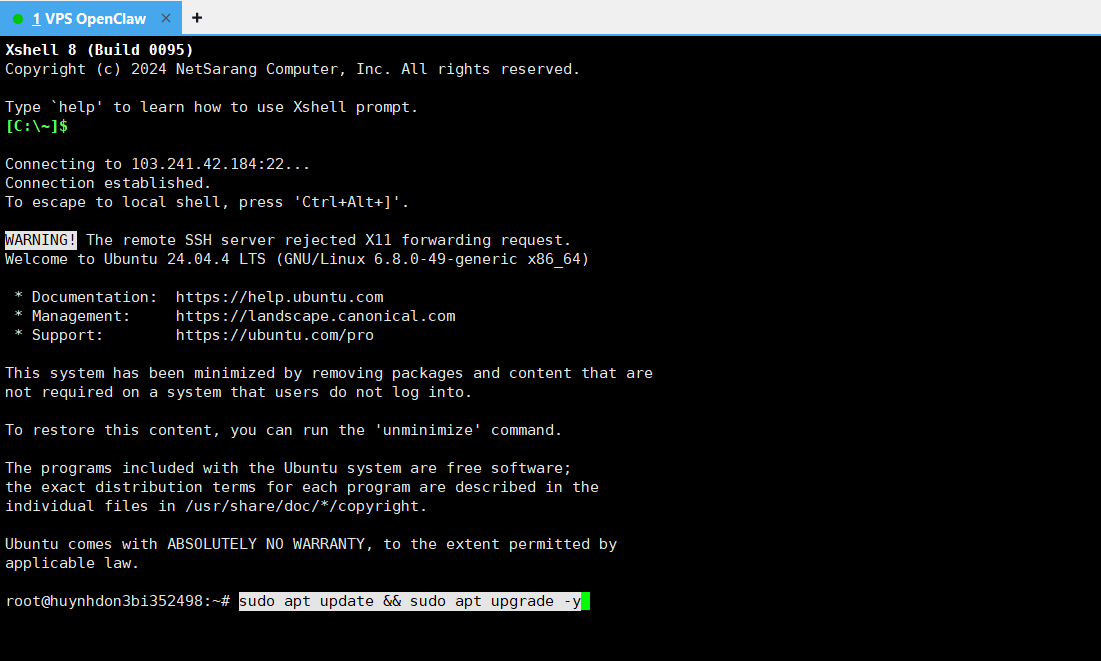
Tiếp theo, thêm khóa bảo mật GPG chính thức và kho lưu trữ của nền tảng Docker vào hệ thống:
sudo mkdir -p /etc/apt/keyrings
curl -fsSL https://download.docker.com/linux/ubuntu/gpg | sudo gpg --dearmor -o /etc/apt/keyrings/docker.gpg
echo "deb [arch=$(dpkg --print-architecture) signed-by=/etc/apt/keyrings/docker.gpg] https://download.docker.com/linux/ubuntu $(lsb_release -cs) stable" | sudo tee /etc/apt/sources.list.d/docker.list > /dev/null
Tiến hành cài đặt Docker Engine và công cụ Docker Compose:
sudo apt update
sudo apt install docker-ce docker-ce-cli containerd.io docker-compose-plugin -y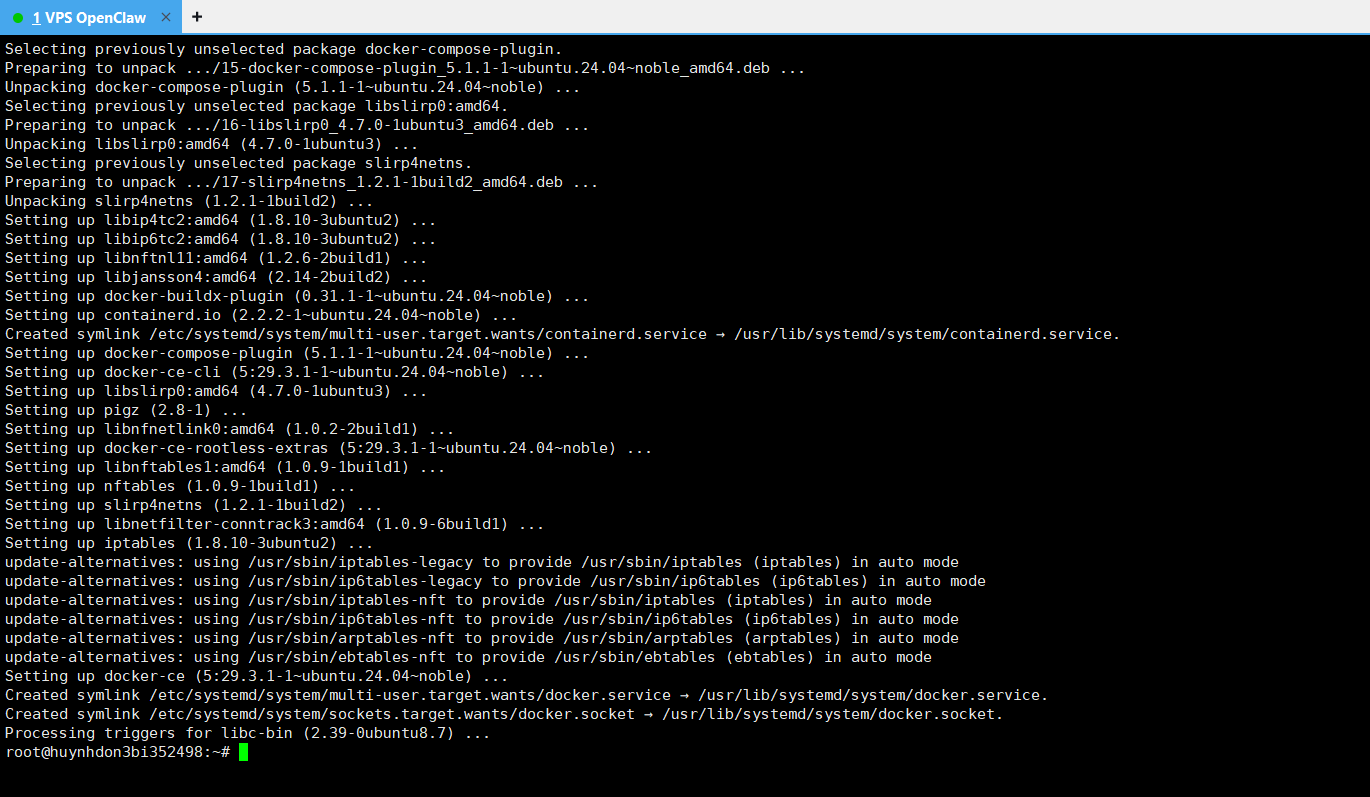
Sau khi cài đặt xong, hãy khởi động dịch vụ và thiết lập chế độ tự động chạy mỗi khi khởi động lại máy chủ:
sudo systemctl start docker
sudo systemctl enable docker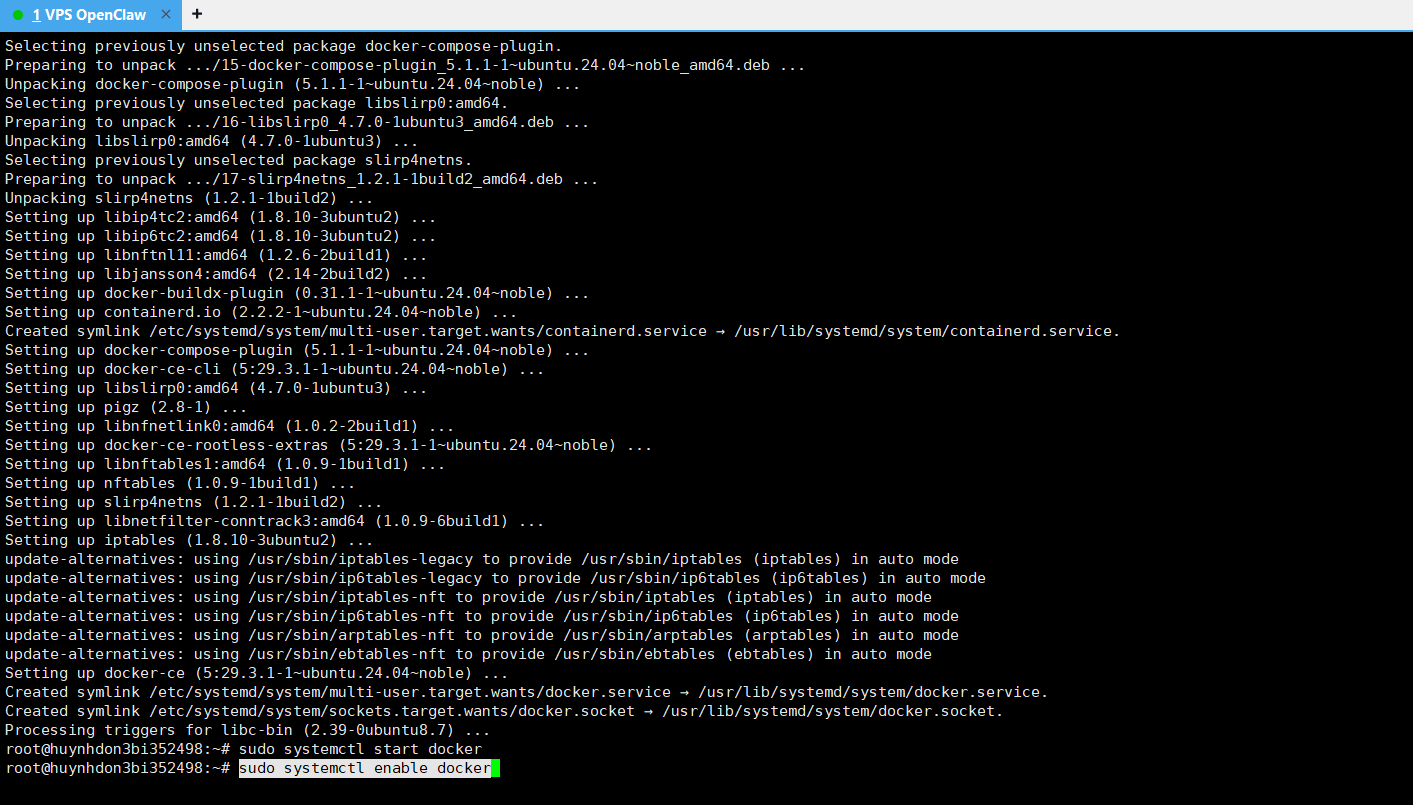
Bước 2: Tải mã nguồn OpenClaw
Sử dụng lệnh clone để lấy toàn bộ mã nguồn mới nhất từ kho lưu trữ chính thức và di chuyển vào thư mục làm việc. Chạy tuần tự các lệnh sau:
git clone https://github.com/openclaw/openclaw.git
cd openclaw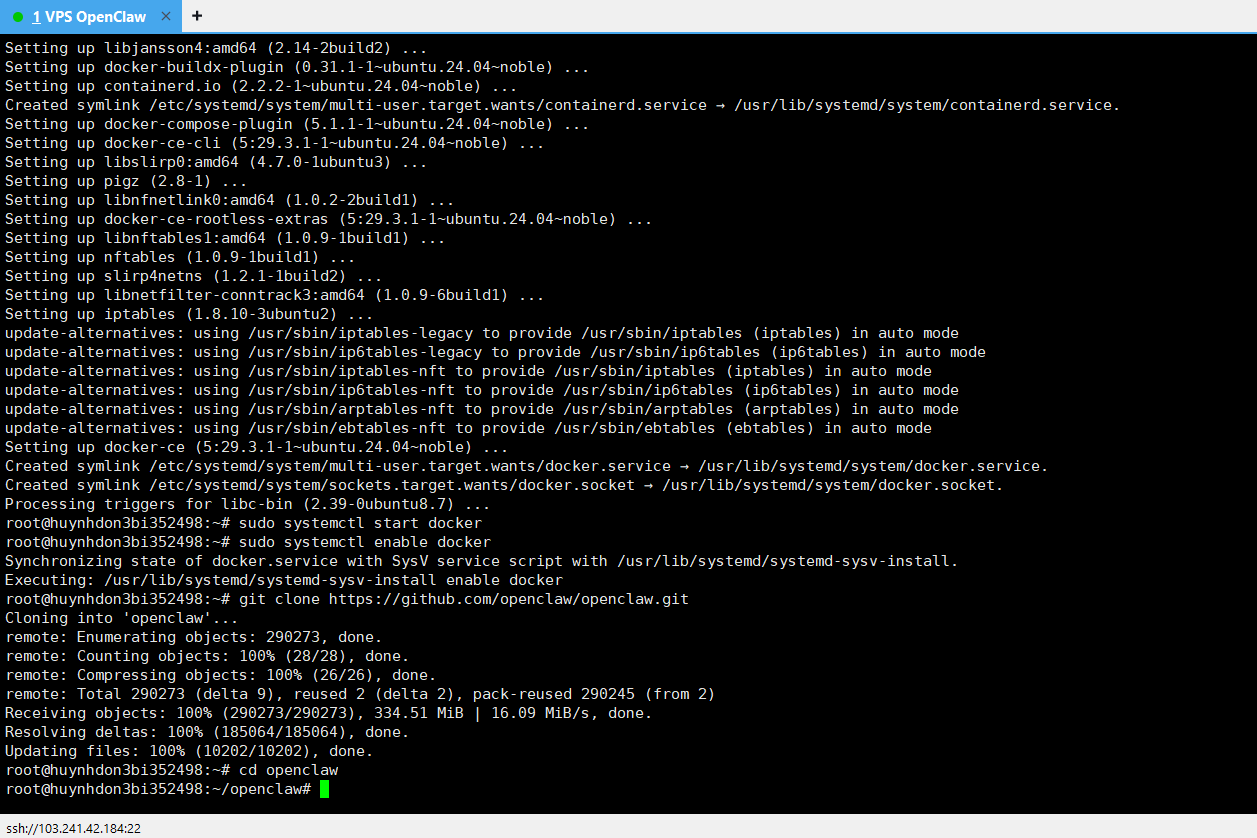
Sau khi di chuyển vào thư mục dự án, hãy thực thi tập lệnh thiết lập tự động:
./scripts/docker/setup.shTập lệnh này sẽ tự động xây dựng hình ảnh ứng dụng, khởi tạo các thư mục cấu hình và chạy cổng kết nối.
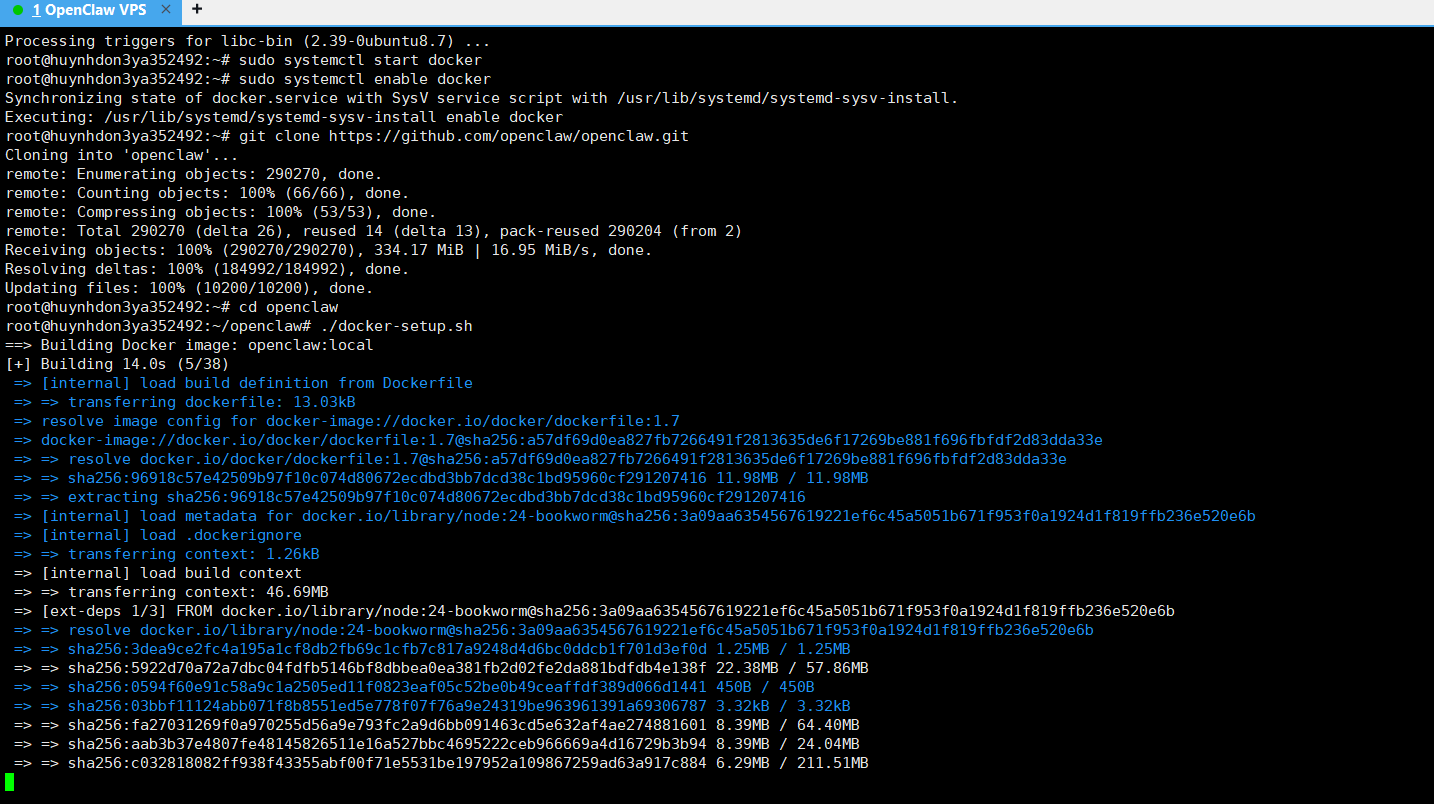
Cập nhật 10/2026: muốn bỏ qua bước build (cần ít nhất 6GB RAM), chạy export OPENCLAW_IMAGE="ghcr.io/openclaw/openclaw:latest" trước ./scripts/docker/setup.sh để dùng image dựng sẵn (OpenClaw: Docker). Các ảnh onboarding dưới đây chụp tháng 3/2026; ở bản 2026.10.x, chữ trên màn hình và thứ tự câu hỏi có thể khác nhưng ý nghĩa các bước giữ nguyên.
Bước 3: Cấu hình thông tin xác thực AI
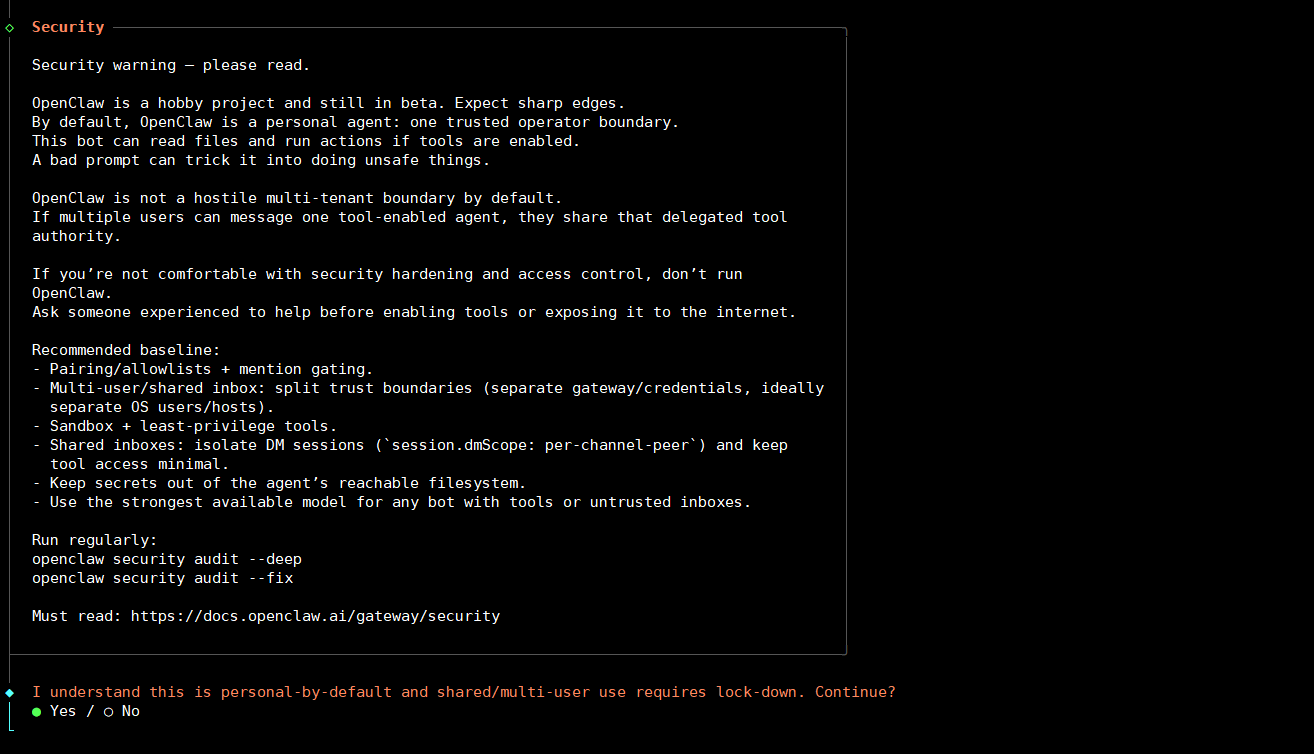
Ngay sau khi Docker image xây dựng xong, màn hình terminal sẽ hiển thị một trình hướng dẫn tương tác. Tại đây, hãy chọn Yes.
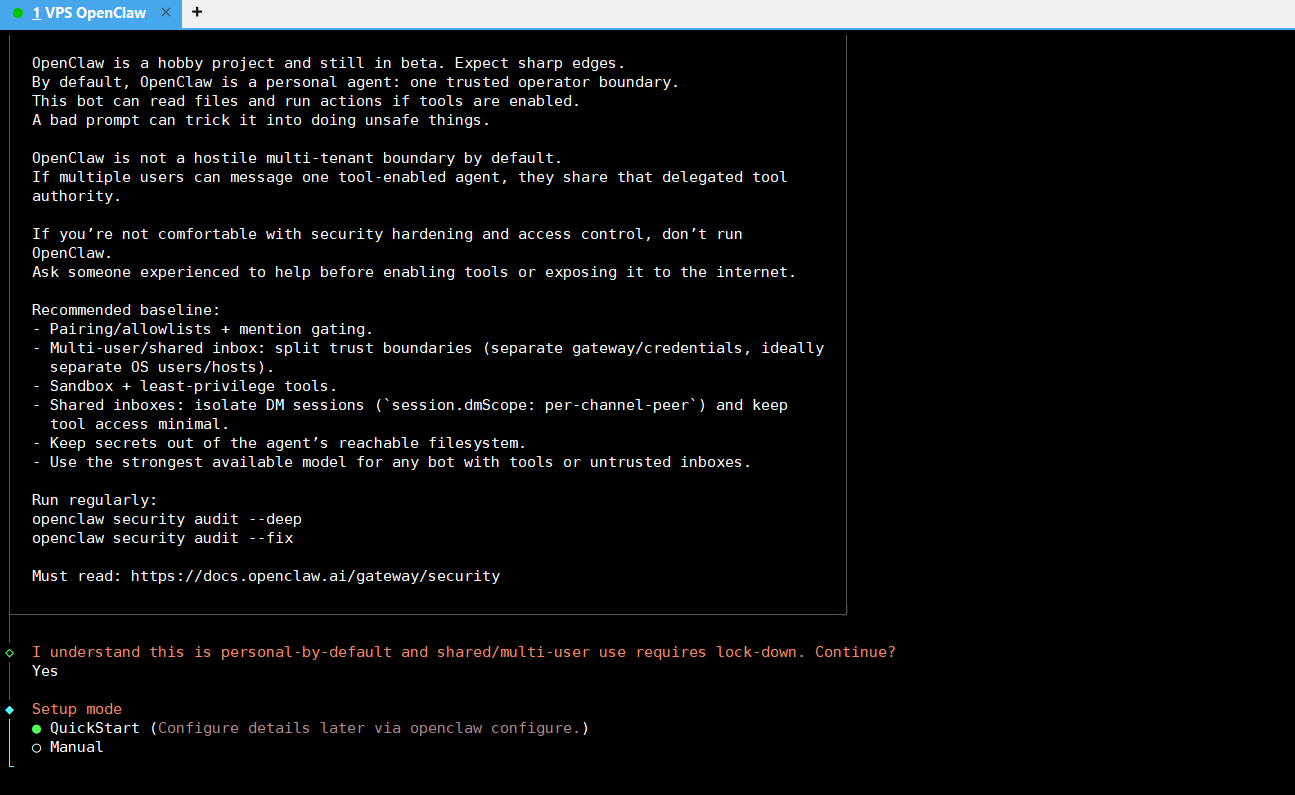
Sau đó, chọn Quick Start để bỏ qua các bước thiết lập ban đầu.
Tiếp đó, chọn phương thức xác thực với các nền tảng AI. Giải pháp phổ biến là sử dụng khóa API từ nhà cung cấp Anthropic hoặc OpenAI.
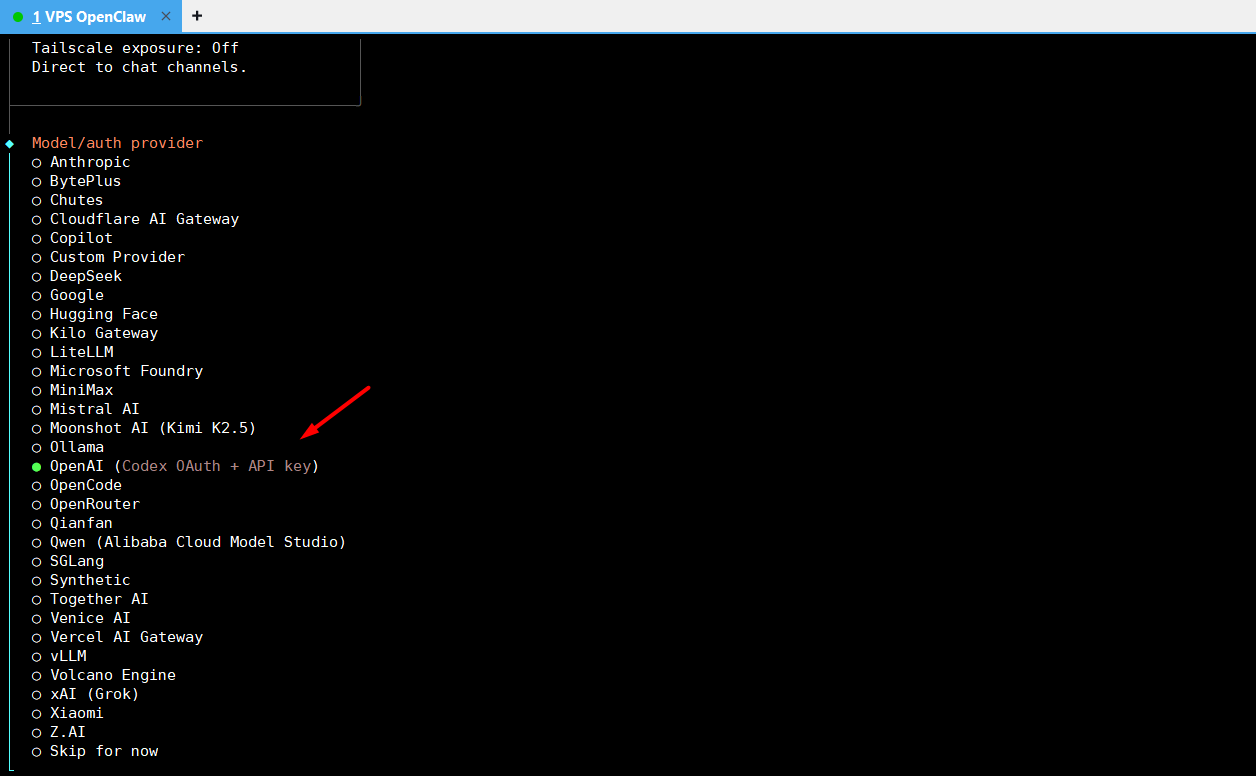
Hãy đăng nhập vào trang quản trị của nhà cung cấp, khởi tạo một khóa API mới và dán trực tiếp vào terminal. Đảm bảo tài khoản cung cấp API đã được thiết lập phương thức thanh toán hợp lệ.
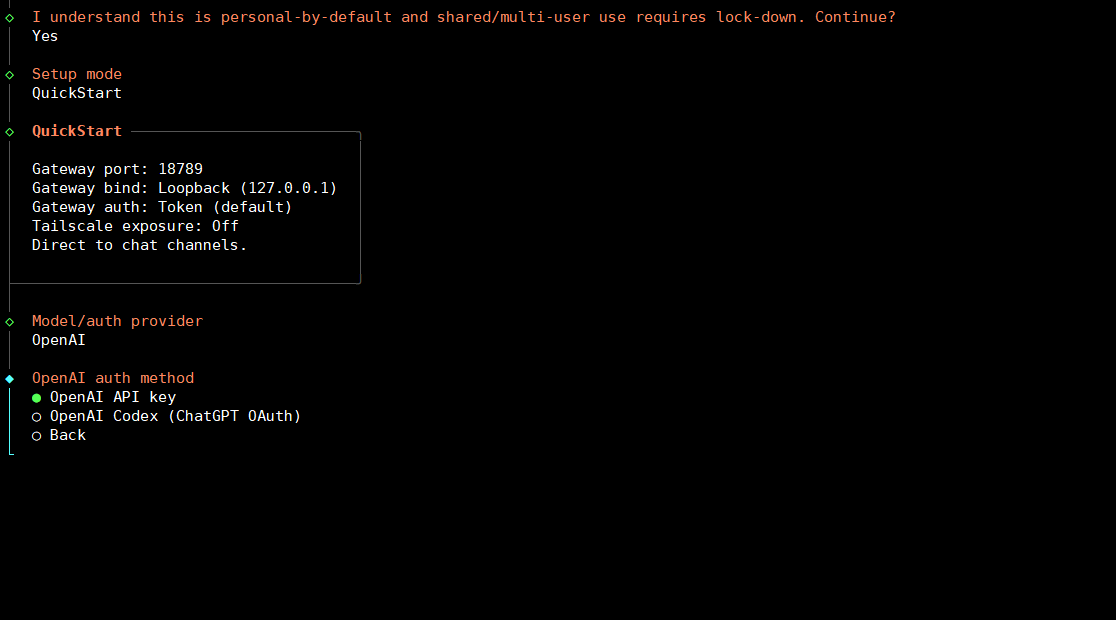
Nhập API Key:
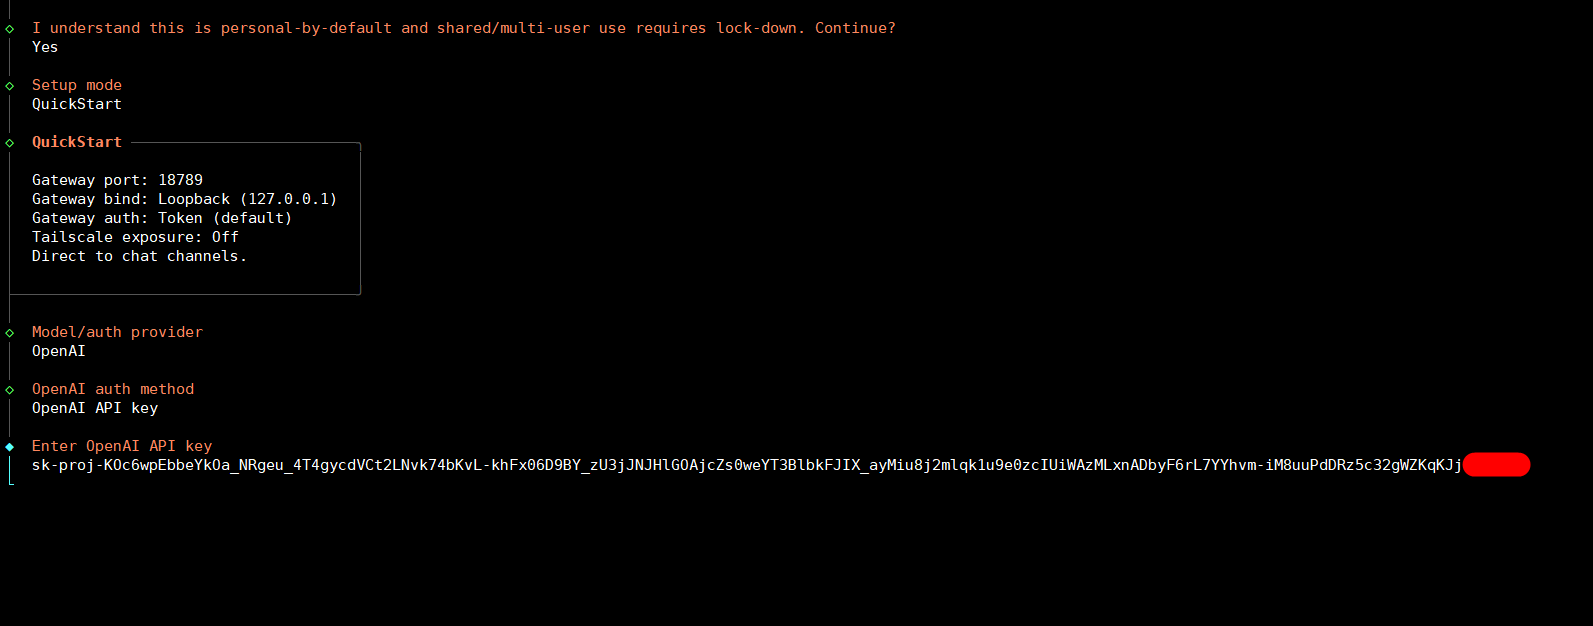
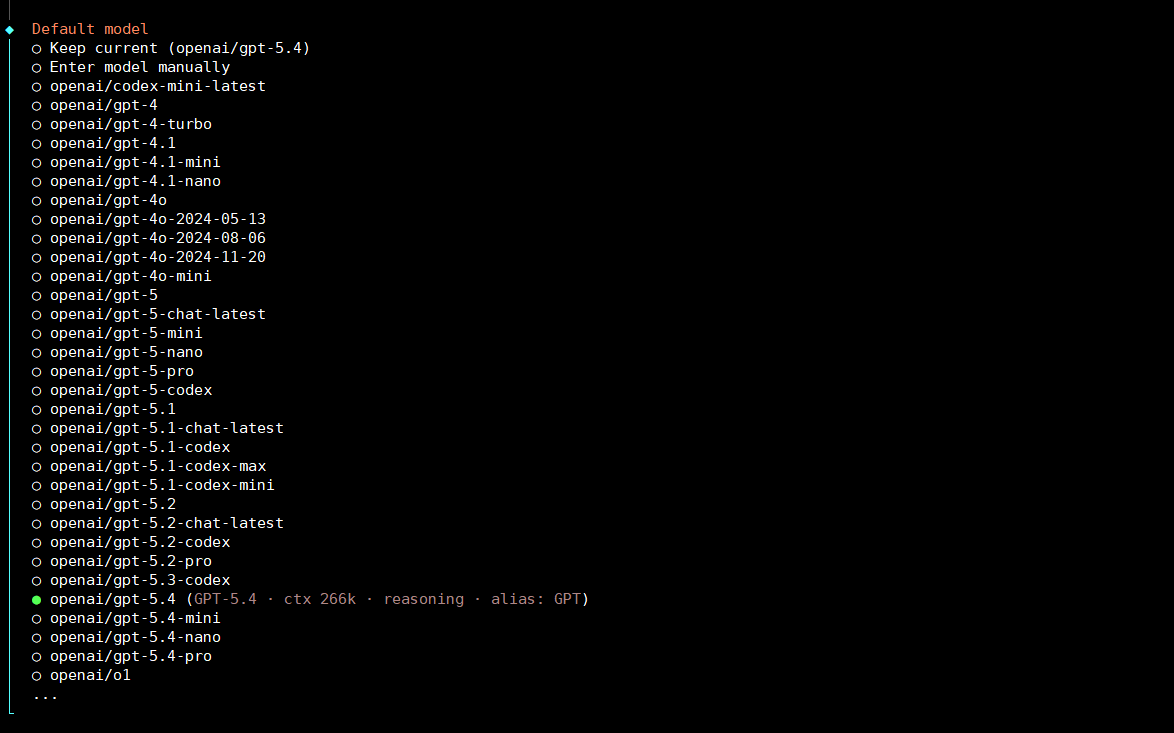
Chọn model:
Bước 4: Tích hợp kênh nhắn tin Telegram
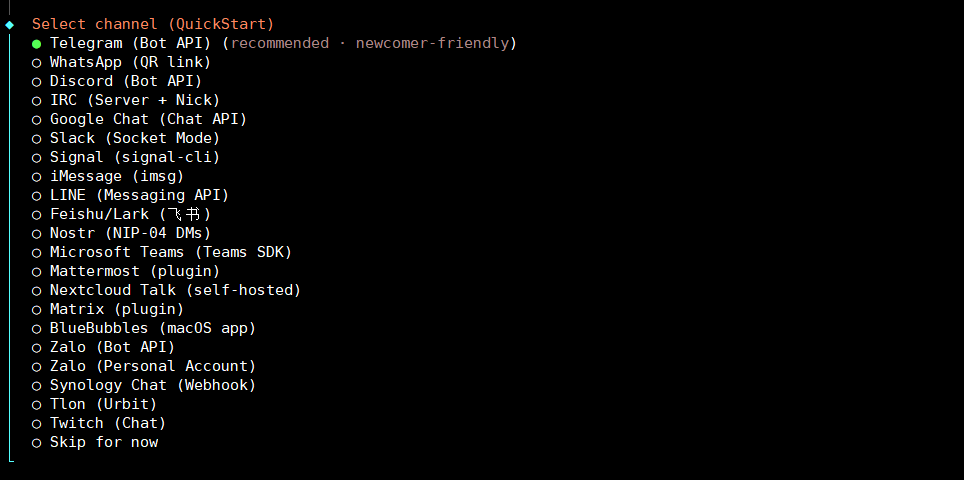
Để giao tiếp trực tiếp với trợ lý AI, cần kết nối ứng dụng với một nền tảng nhắn tin cụ thể. Đầu tiên, tạo một bot trên Telegram qua BotFather và lấy mã token. Tham khảo hướng dẫn tại bài viết: Hướng dẫn cách lấy API Token Telegram để kết nối với OpenClaw
Chọn kênh Telegram:
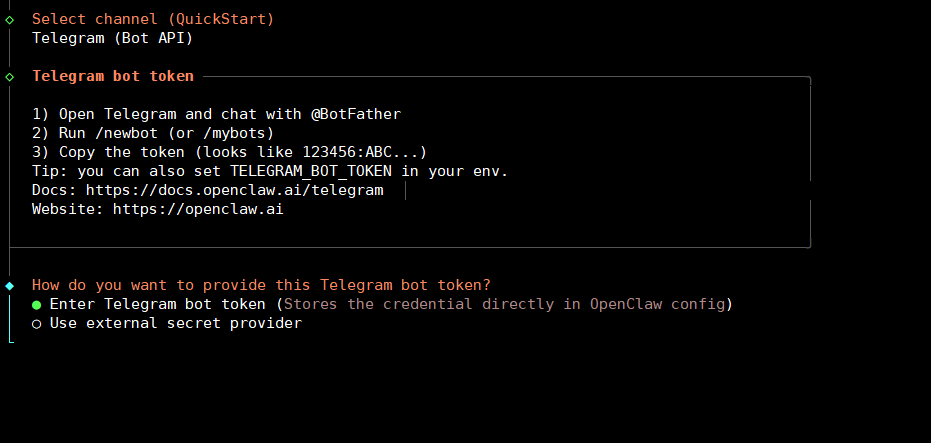
Chọn kết nối qua Token:
Nhập mã:
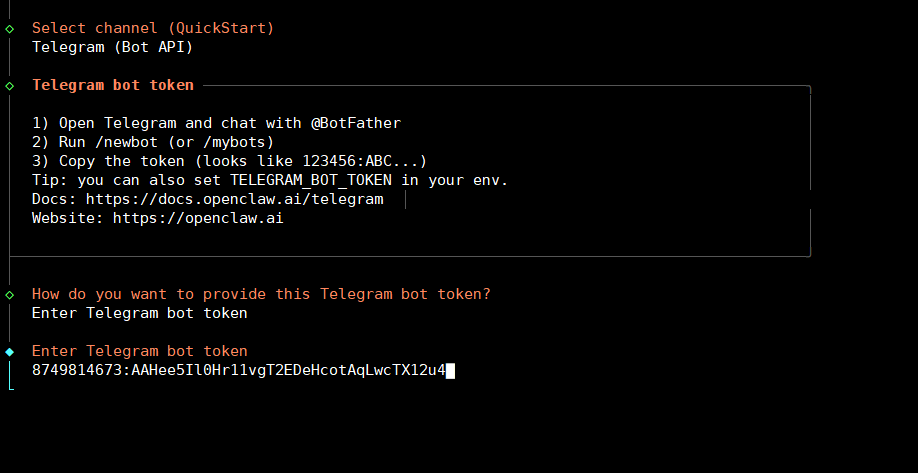
Cập nhật 10/2026: mặc định, người nhắn bot lần đầu nhận một mã ghép đôi (pairing). Duyệt mã trên VPS bằng docker compose run --rm openclaw-cli pairing approve telegram <CODE> (OpenClaw: Telegram).
Bước 5: Cấu hình Web search, Skills và các thành phần khác
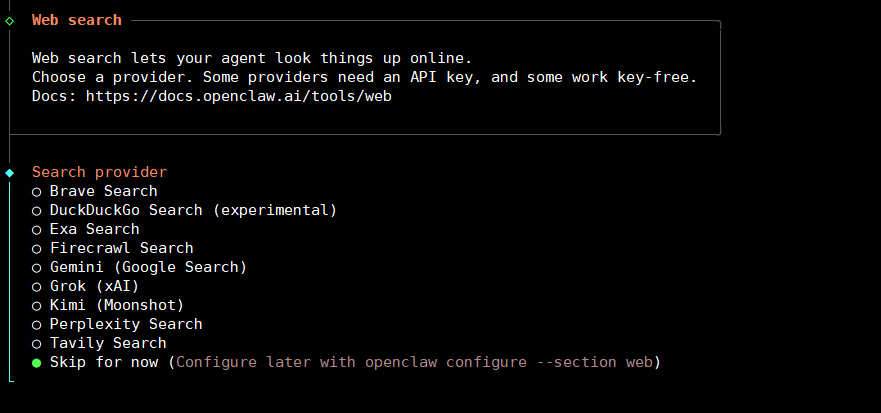
Nếu chưa cần, bạn có thể chọn Skip for now cho các yêu cầu cấu hình.
Web search:
Skills:
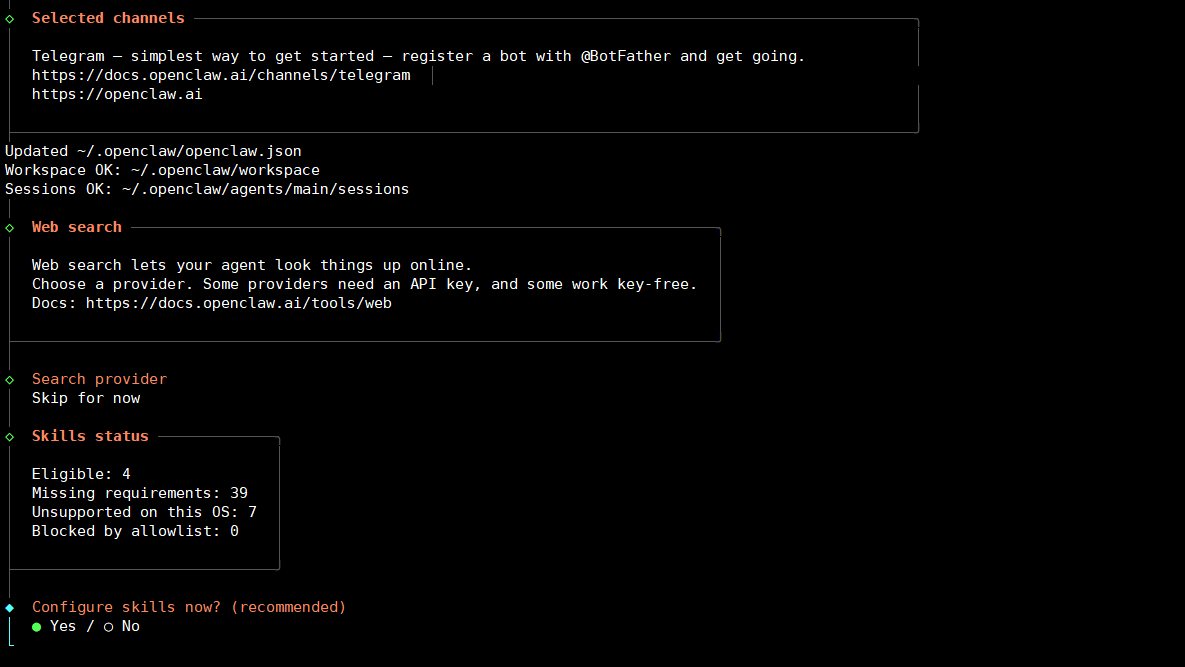
Nhấn Space -> Enter để cài đặt Skills.
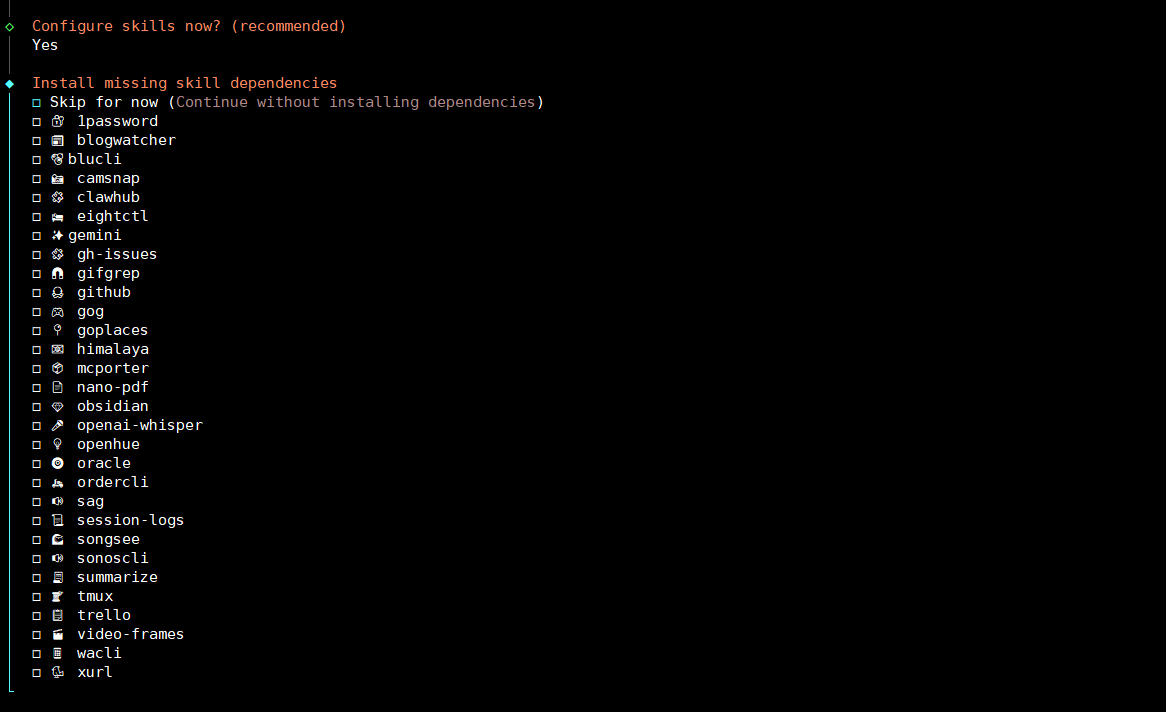
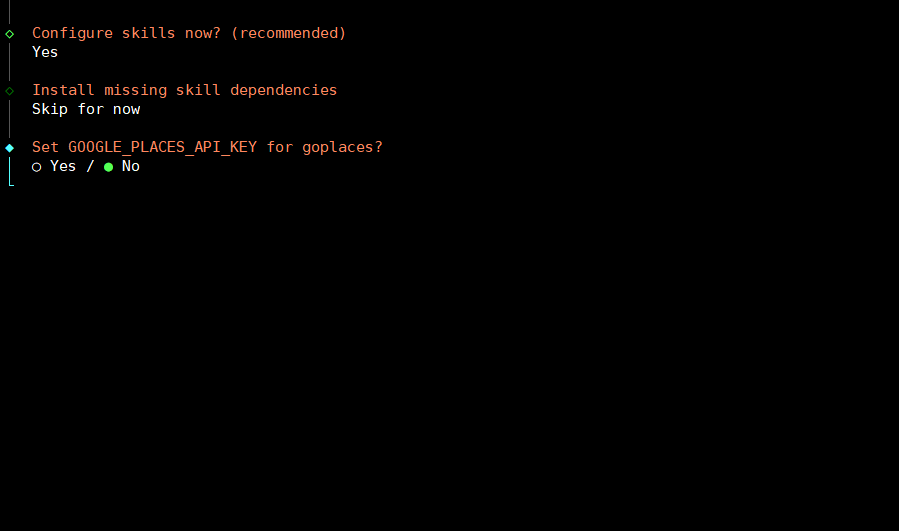
Về phần setup các API Key cho một số skill, bạn có thể chọn no để bỏ qua.
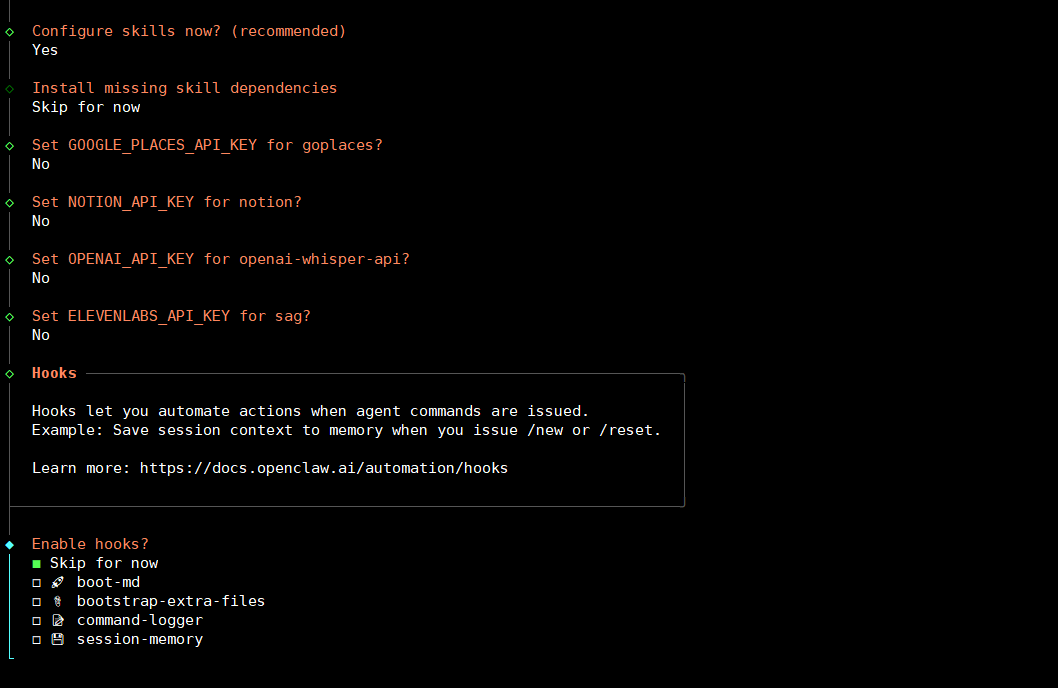
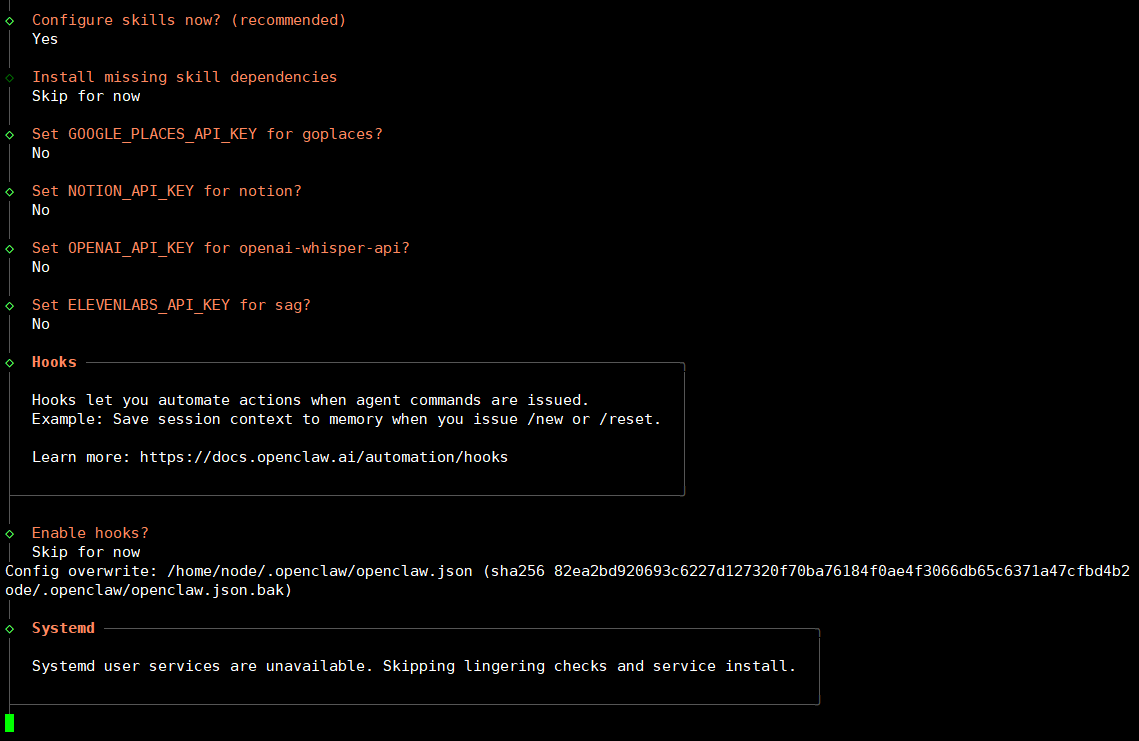
Ở bước cấu hình Hooks này, hệ thống hỏi bạn có muốn kích hoạt các tính năng tự động hóa bổ sung hay không. Để đơn giản và tránh làm nặng hệ thống trong lần đầu cài đặt, bạn nên chọn Skip for now.
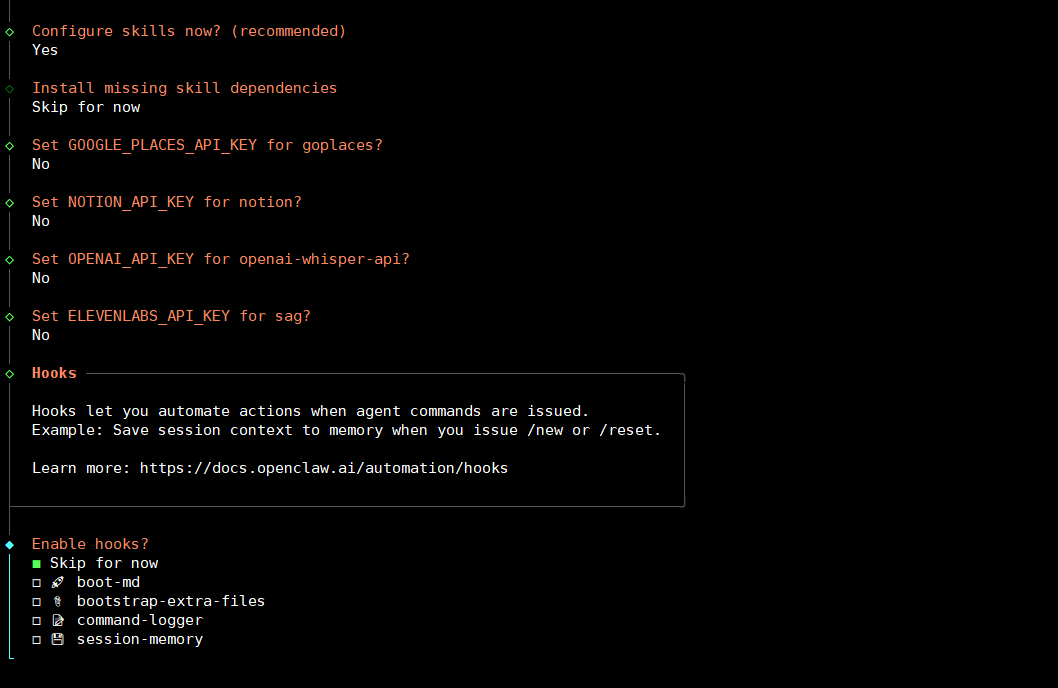
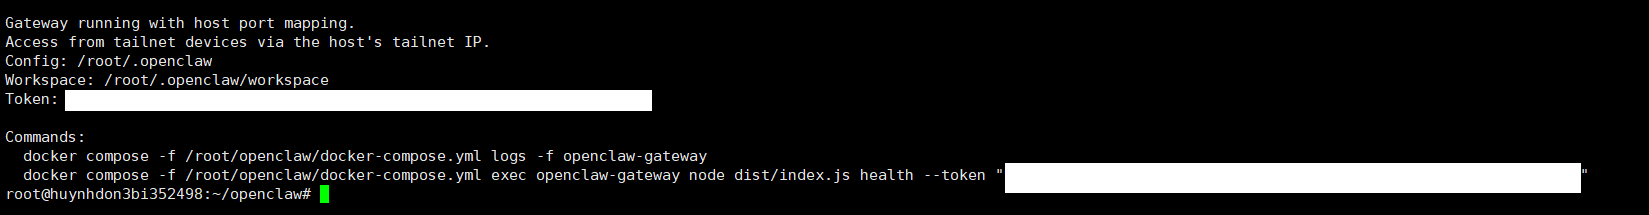
Tuy nhiên, bạn hoàn toàn có thể kích hoạt những tính năng này sau khi đã truy cập được vào bảng điều khiển Web UI. Sau khi nhấn Space -> Enter ở bước này, trình thiết lập sẽ hoàn tất và hiển thị mã Token cuối cùng cho bạn.
Bước 6: Truy cập bảng điều khiển
Dòng Token: 9583f872915e5e7b3021e5e7b3021e… xuất hiện trên màn hình chính là “chìa khóa” để bạn đăng nhập vào giao diện web. Hãy copy và lưu mã này vào một file note trên máy tính.
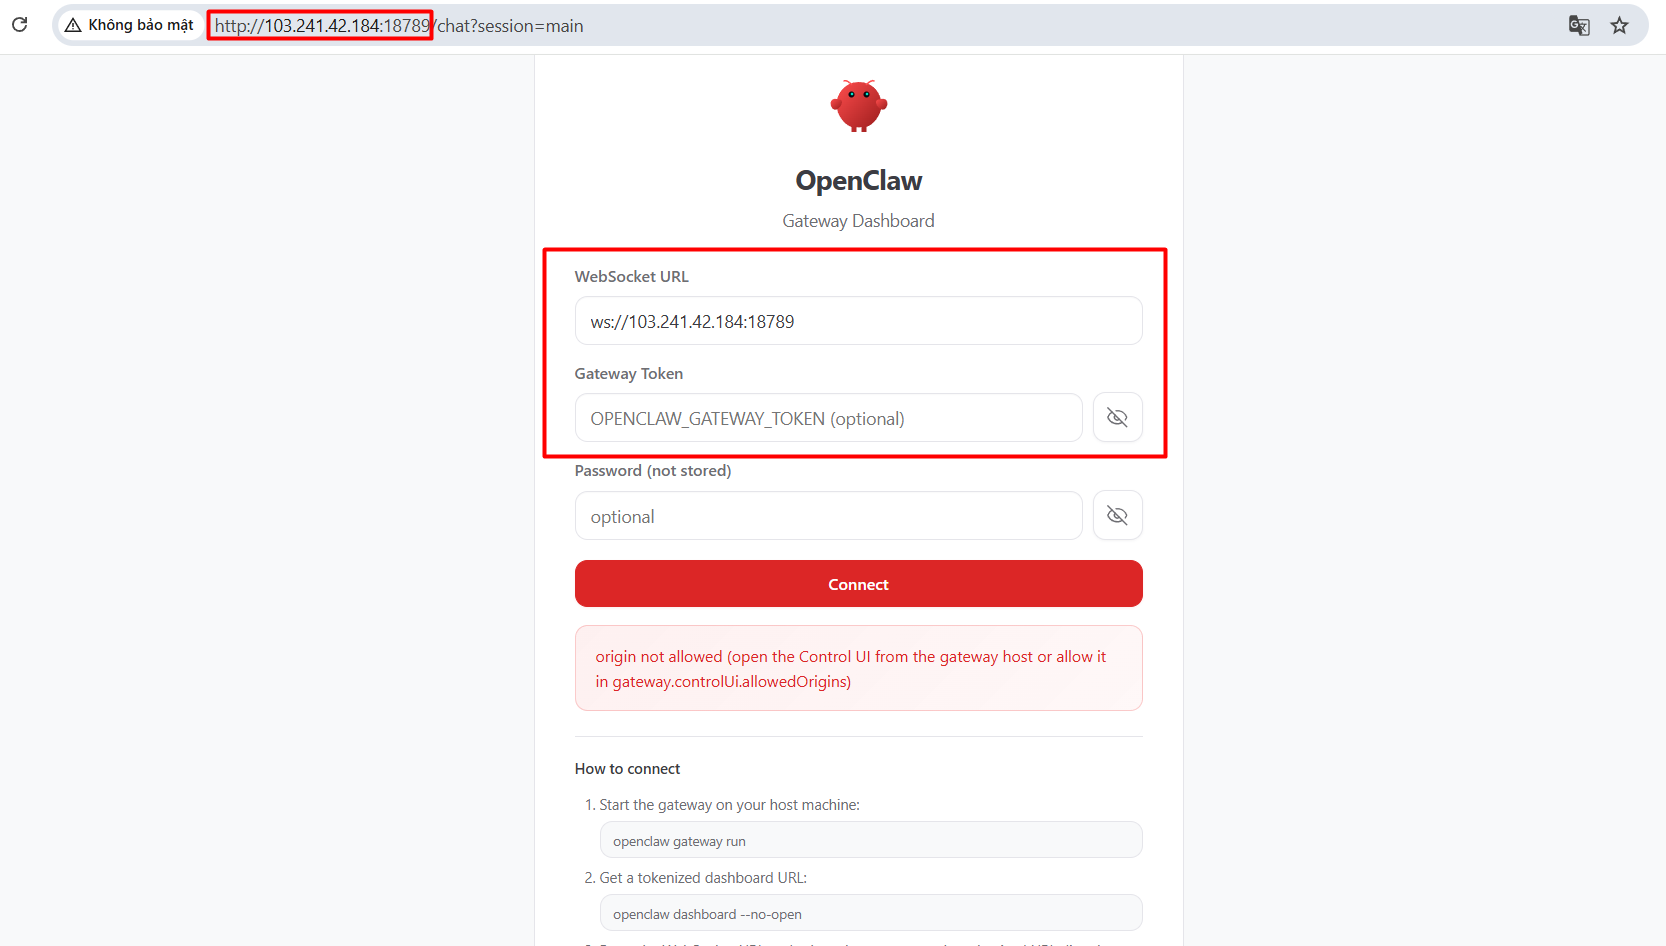
Bây giờ, hãy mở trình duyệt web (Chrome, Edge…) và nhập địa chỉ sau:
http://địa-chỉ-IP-VPS-của-bạn:18789- Hệ thống sẽ hiện ra một ô yêu cầu nhập Token.
- Bạn dán mã Token đã lưu ở trên vào đó để đăng nhập.
Lưu ý an toàn: Mở Control UI trực tiếp bằng
http://IP-VPS:18789nghĩa là cổng Gateway đang nhận kết nối từ Internet. Cách này chỉ nên dùng khi thử nghiệm. Khi chạy thật, cho Gateway chỉ nghe loopback và truy cập qua Tailscale hoặc SSH tunnel (xem mục “Khi chạy thật” bên dưới).
Cách xử lý lỗi truy cập Control UI trên OpenClaw
Khi triển khai OpenClaw trên VPS, hệ thống thường kích hoạt cơ chế bảo mật nghiêm ngặt, dẫn đến các lỗi chặn giao diện quản trị như hình bên dưới:
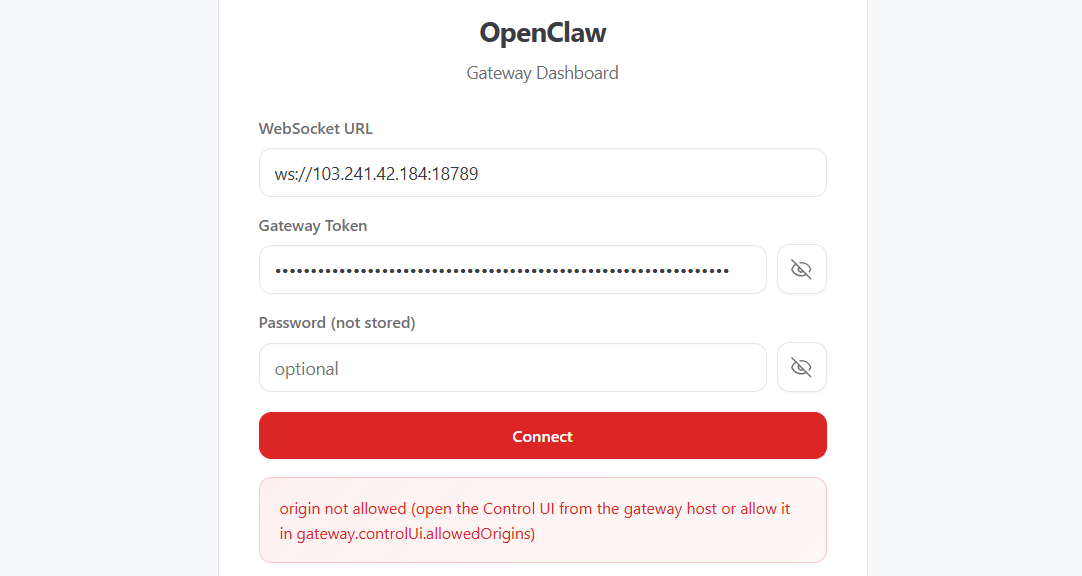
Lỗi “origin not allowed” xuất hiện vì bạn mở Control UI bằng một địa chỉ (IP của VPS) không nằm trong danh sách origin được phép. Dưới đây là quy trình can thiệp trực tiếp vào tệp tin cấu hình để mở khóa quyền truy cập:
Bước 1: Cài đặt trình soạn thảo Nano
Trước tiên, cần đảm bảo máy chủ đã tích hợp sẵn công cụ chỉnh sửa văn bản. Hãy thực thi lệnh sau trên terminal:
sudo apt update && sudo apt install nano -yBước 2: Mở tệp tin cấu hình
Sử dụng Nano để truy cập trực tiếp vào tệp tin hệ thống của OpenClaw:
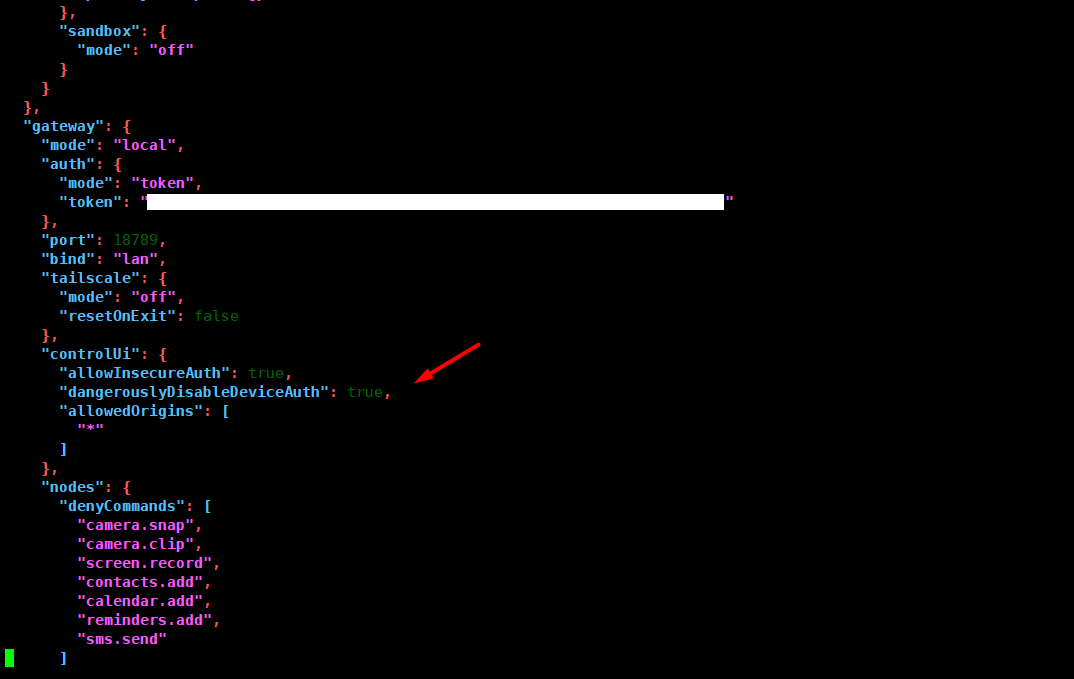
nano ~/.openclaw/openclaw.jsonBước 3: Cập nhật thông số bảo mật
Sử dụng các phím mũi tên để di chuyển xuống phần controlUi và nhập lại như sau:
"controlUi": {
"allowInsecureAuth": true,
"dangerouslyDisableDeviceAuth": true,
"allowedOrigins": [
"*"
]
}
},
Lưu ý an toàn: Cấu hình này mở Control UI cho mọi origin; chỉ dùng để thử nghiệm. Khi chạy thật, thay
"*"bằng đúng địa chỉ bạn dùng (ví dụ"https://openclaw.ten-mien.vn"), bỏ hai dòngallowInsecureAuth,dangerouslyDisableDeviceAuthđể bật lại xác thực, và cho Gateway chỉ nghe loopback, truy cập qua Tailscale hoặc SSH tunnel. Từ các bản OpenClaw gần đây,dangerouslyDisableDeviceAuthkhông còn tác dụng; trình duyệt mới được duyệt bằngopenclaw devices approve(OpenClaw: Network exposure).
Bước 4: Lưu thay đổi và thoát
Thực hiện chính xác chuỗi thao tác phím sau để ghi đè dữ liệu:
- Nhấn tổ hợp phím Ctrl + O để phát lệnh lưu.
- Nhấn phím Enter để xác nhận tên tệp tin.
- Nhấn tổ hợp phím Ctrl + X để thoát hoàn toàn về màn hình dòng lệnh.
Bước 5: Khởi động lại dịch vụ
Cấu hình mới chỉ phát huy tác dụng sau khi làm mới toàn bộ tiến trình Docker. Hãy chạy lần lượt các lệnh sau:
cd ~/openclaw
docker compose down
docker compose up -d
Sau khi hoàn tất quy trình trên, chỉ cần tải lại trang web chứa địa chỉ IP và dán mã token, giao diện Control UI sẽ hoạt động bình thường.
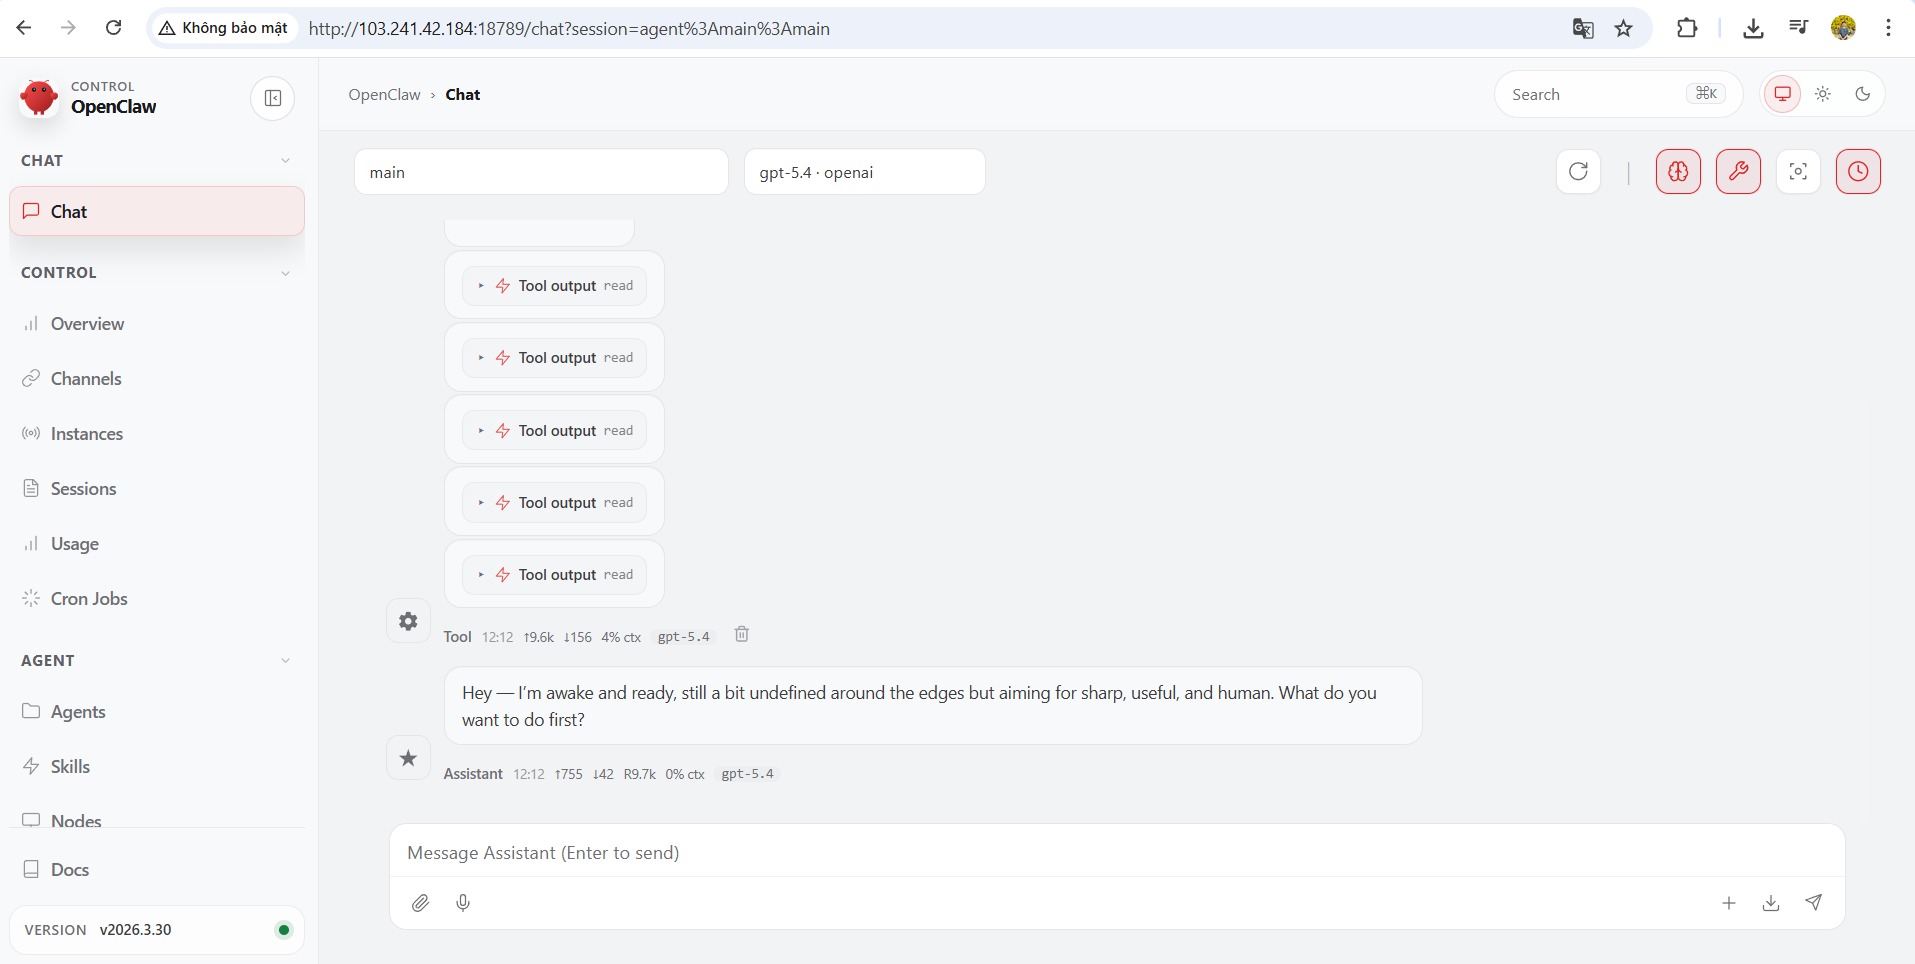
Ảnh chụp giao diện tháng 3/2026. Từ bản 2026.8.1, Control UI được dựng lại theo kiểu chat; vị trí các mục có thể khác.
Những rủi ro bảo mật khi sửa lỗi và cách khắc phục
- Rủi ro từ “allowedOrigins”: [“*”]: Dấu sao (*) cho phép bất kỳ trang web nào hoặc bất kỳ ai có địa chỉ IP của VPS cũng có thể gửi yêu cầu kết nối đến Gateway của bạn.
- Rủi ro từ “dangerouslyDisableDeviceAuth”: true: Đây là thông số “nguy hiểm” nhất. Nó tắt hoàn toàn cơ chế xác thực thiết bị (Pairing).
- Rủi ro từ “allowInsecureAuth”: true: Cho phép gửi thông tin xác thực qua giao thức HTTP (không mã hóa) thay vì HTTPS.
Để an toàn hơn mà vẫn giữ được sự linh hoạt, bạn nên đặt thêm một mật khẩu truy cập riêng. Ngay cả khi lộ token, kẻ xấu vẫn không thể vào được nếu không có mật khẩu này.
Bước 1: Mở file cấu hình:
nano /root/.openclaw/openclaw.jsonBước 2: Thêm dòng “password” vào khối “auth”.
Bạn hãy sửa đoạn đó trông giống như sau (thay MatKhauCuaBan bằng mật khẩu thực tế):
"auth": {
"mode": "token",
"token": "e723d0fbc20a26dbbe5c12f1765aa9b0ddf3a7bbf43643b8f3e6f7fe96dce7f5",
"password": "MatKhauCuaBan"
},
Bước 3: Sau khi lưu file (Ctrl + O -> Enter -> Ctrl + X), bạn chạy lệnh khởi động lại:
cd ~/openclaw && docker compose restart openclaw-gatewayKhi mở giao diện Web, ngoài ô Gateway Token, bạn sẽ thấy ô Password (not stored). Bạn sẽ nhập đúng mật khẩu đã đặt ở trên thì nút Connect mới có hiệu lực.
Cập nhật 10/2026: docs OpenClaw khuyên đặt mật khẩu qua biến môi trường OPENCLAW_GATEWAY_PASSWORD với gateway.auth.mode: "password", và khởi động lại Gateway khi đổi chế độ xác thực.
Khi chạy thật: khoá cổng 18789 và mở Control UI qua SSH tunnel
Khi chuyển từ thử nghiệm sang chạy thật, nên cho cổng Gateway chỉ nghe trên 127.0.0.1 và vào Control UI qua SSH tunnel. Tệp docker-compose.yml của OpenClaw publish cổng 18789 trên mọi địa chỉ IP, và Docker đi vòng qua UFW nếu thiếu luật DOCKER-USER (OpenClaw: Network exposure).
Tạo tệp docker-compose.override.yml cạnh docker-compose.yml (cần Docker Compose 2.24.4 trở lên, Docker: Merge):
services:
  openclaw-gateway:
    ports: !override
      - "127.0.0.1:18789:18789"
docker compose up -d openclaw-gateway
sudo ss -ltnp | grep 18789Trên máy tính của bạn, mở đường hầm SSH rồi vào http://127.0.0.1:18789/ (OpenClaw: Remote access). Địa chỉ này nằm sẵn trong danh sách origin được phép nên không cần "*":
ssh -N -L 18789:127.0.0.1:18789 root@IP-VPS
Nếu trang báo pairing required, duyệt trình duyệt trên VPS (OpenClaw: Docker troubleshooting):
docker compose run --rm openclaw-cli devices list
docker compose run --rm openclaw-cli devices approve <requestId>
Không muốn giữ cửa sổ SSH, dùng Tailscale cho VPS chạy AI Agent hoặc Cloudflare Tunnel bảo vệ OpenClaw; cần tên miền riêng thì đặt sau reverse proxy HTTPS theo hướng dẫn reverse proxy và SSL (có phần OpenClaw).
Vận hành OpenClaw trên VPS sau khi cài
| Việc | Lệnh |
|---|---|
| Xem log | docker compose logs -f openclaw-gateway |
| Kiểm tra sức khoẻ | curl -fsS http://127.0.0.1:18789/healthz |
| Khởi động lại | docker compose restart openclaw-gateway |
| Chạy lệnh openclaw | docker compose run --rm openclaw-cli <lệnh> |
| Rà cấu hình nguy hiểm | docker compose run --rm openclaw-cli security audit |
Cập nhật bản Docker theo docs (OpenClaw: Docker VM runtime), sao lưu trước khi chạy:
git pull --ff-only
docker compose stop openclaw-gateway
OPENCLAW_SKIP_ONBOARDING=1 ./scripts/docker/setup.sh
Chi tiết ở nâng cấp OpenClaw; sao lưu tự động xem backup OpenClaw lên Google Drive; cách ly lệnh của agent xem sandbox cho AI Agent.
Bỏ qua rào cản kỹ thuật với VPS OpenClaw tại Tino
Việc tự thiết lập môi trường cho OpenClaw thường đi kèm với hàng loạt rắc rối về cấu hình mạng, tường lửa và lỗi xác thực thiết bị. Thay vì mất hàng giờ đồng hồ để gỡ lỗi hệ thống, bạn có thể bắt tay ngay vào việc phát triển trợ lý AI với hạ tầng VPS chuyên biệt.
Dịch vụ VPS OpenClaw từ Tino cung cấp môi trường vận hành được cấu hình sẵn, giảm bớt các bước kỹ thuật ban đầu:
- Sẵn sàng vận hành: OpenClaw được cài đặt và cấu hình khởi động sẵn. Người dùng không cần tự cài Node.js hay thiết lập môi trường thủ công vốn dễ phát sinh lỗi.
- Hạ tầng VPS NVMe đặt tại Việt Nam, có quyền root để tự cấu hình thêm.
- Hỗ trợ kỹ thuật 24/7 trong giai đoạn làm quen và vận hành.
Muốn chạy OpenClaw 24/7 mà không tự cài? VPS OpenClaw của Tino cài sẵn OpenClaw trên VPS NVMe đặt tại Việt Nam; bạn vẫn có quyền root để cấu hình. Xem cấu hình và giá trên trang sản phẩm.
Xem thêm: Cách đăng ký và sử dụng VPS OpenClaw
Các bài trong nhóm cài đặt, VPS và vận hành OpenClaw
| Bạn cần | Đọc bài |
|---|---|
| Hiểu OpenClaw trước khi cài | OpenClaw là gì · khái niệm cốt lõi · OpenClaw làm được những gì |
| Chọn VPS và cấu hình | cấu hình tối thiểu · tự cài hay VPS cài sẵn · mua VPS OpenClaw ở đâu |
| Dùng VPS OpenClaw của Tino | đăng ký VPS OpenClaw · truy cập và cấu hình VPS OpenClaw |
| Chạy model local | chạy OpenClaw với Ollama local |
| Bảo mật | rủi ro bảo mật khi dùng OpenClaw · Cloudflare Tunnel |
| Cập nhật, sửa lỗi | nâng cấp OpenClaw · sửa lỗi tool loop · xoá và lưu trữ session |
| Kết nối kênh, skill | token Slack · Discord · Codex (ChatGPT OAuth) · cài Skills trên ClawHub · Custom Skills · so sánh với Claude Code |
Kết luận
Qua các bước trên, việc thiết lập và triển khai trợ lý AI cá nhân trên VPS đã trở nên đơn giản và dễ quản lý. Khi chuyển sang dùng thật, đừng quên khoá cổng Gateway và truy cập qua SSH tunnel hoặc Tailscale. Chúc các bạn thao tác thành công và tận dụng tối đa hệ sinh thái OpenClaw.
Những câu hỏi thường gặp
Tại sao lại xuất hiện lỗi "origin not allowed" khi truy cập Control UI?
Vì bạn mở Control UI bằng một địa chỉ không nằm trong gateway.controlUi.allowedOrigins, thường là http://IP-VPS:18789. Khi thử nghiệm có thể đặt dấu * như trong bài; khi chạy thật nên vào qua SSH tunnel bằng http://127.0.0.1:18789 hoặc khai báo đúng origin HTTPS của tên miền.
Tệp tin cấu hình hệ thống OpenClaw nằm ở vị trí nào trên Ubuntu?
Tệp cấu hình chính là ~/.openclaw/openclaw.json, định dạng JSON5. Với bản Docker, Gateway token và biến môi trường còn nằm trong tệp .env ở thư mục mã nguồn openclaw.
OpenClaw yêu cầu mở những cổng mạng (port) nào trên tường lửa?
Gateway dùng cổng 18789 cho cả WebSocket và Control UI. Khi thử nghiệm có thể truy cập trực tiếp cổng này; khi chạy thật chỉ nên mở cổng SSH, cho 18789 nghe trên 127.0.0.1 và truy cập qua SSH tunnel hoặc Tailscale. Lưu ý UFW không chặn được cổng do Docker publish nếu thiếu luật DOCKER-USER.
Cần làm gì để áp dụng các thay đổi sau khi chỉnh sửa tệp tin JSON?
Phần lớn thay đổi được Gateway tự nạp khi lưu tệp; nếu cú pháp sai, Gateway giữ cấu hình cũ. Đổi chế độ xác thực hoặc biến môi trường thì chạy docker compose restart openclaw-gateway trong thư mục cài đặt.
Cài OpenClaw trên VPS không dùng Docker được không?
Được. Chạy curl -fsSL https://openclaw.ai/install.sh | bash rồi openclaw onboard –install-daemon để cài Gateway thành systemd user service. Cách này mặc định chỉ nghe loopback.